Networking & Segurança: Diretiva NIS2
NIS2 em 5 passos
A NIS2 não se cumpre com documentos. Cumpre-se com redes IT, OT e IoT bem estruturadas, resilientes e sob controlo, num ciclo contínuo: inventário, avaliação de risco, arquitetura e implementação, monitorização 24/7 e relatório.
Em resumo: a Diretiva NIS2 está em vigor em Portugal desde 3 de abril de 2026 (Decreto-Lei n.º 125/2025). As entidades abrangidas têm de notificar incidentes significativos ao CNCS em 24 horas, enviar a lista de ativos publicamente acessíveis até 31 de janeiro de 2027 e implementar as medidas mínimas até junho de 2028. A Wavecom desenha, implementa e opera as redes que tornam estas obrigações exequíveis.
Diretiva NIS2 como desafio
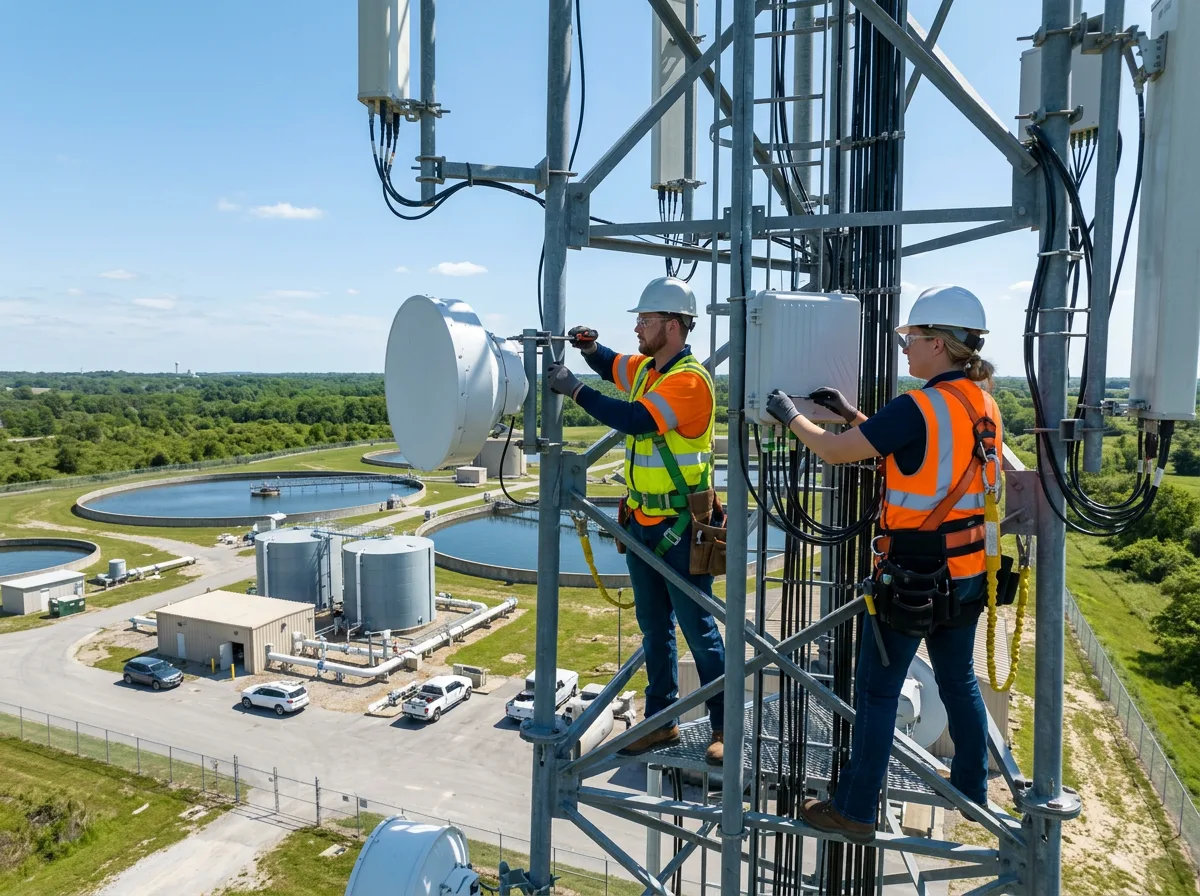
A digitalização dos serviços e da indústria aproximou como nunca as redes corporativas (IT) das redes industriais (OT). Essa interligação aumentou a superfície de ataque das infraestruturas críticas.
Para responder a este cenário, Portugal transpôs a Diretiva (UE) 2022/2555 (NIS2, ou Diretiva SRI 2) pelo Decreto-Lei n.º 125/2025, que aprova o Regime Jurídico da Cibersegurança (RJC). O CNCS concretizou o regime no Regulamento n.º 756/2026 e recebe registos e notificações na plataforma MyCiber.
NIS2 – Convergência IT/OT
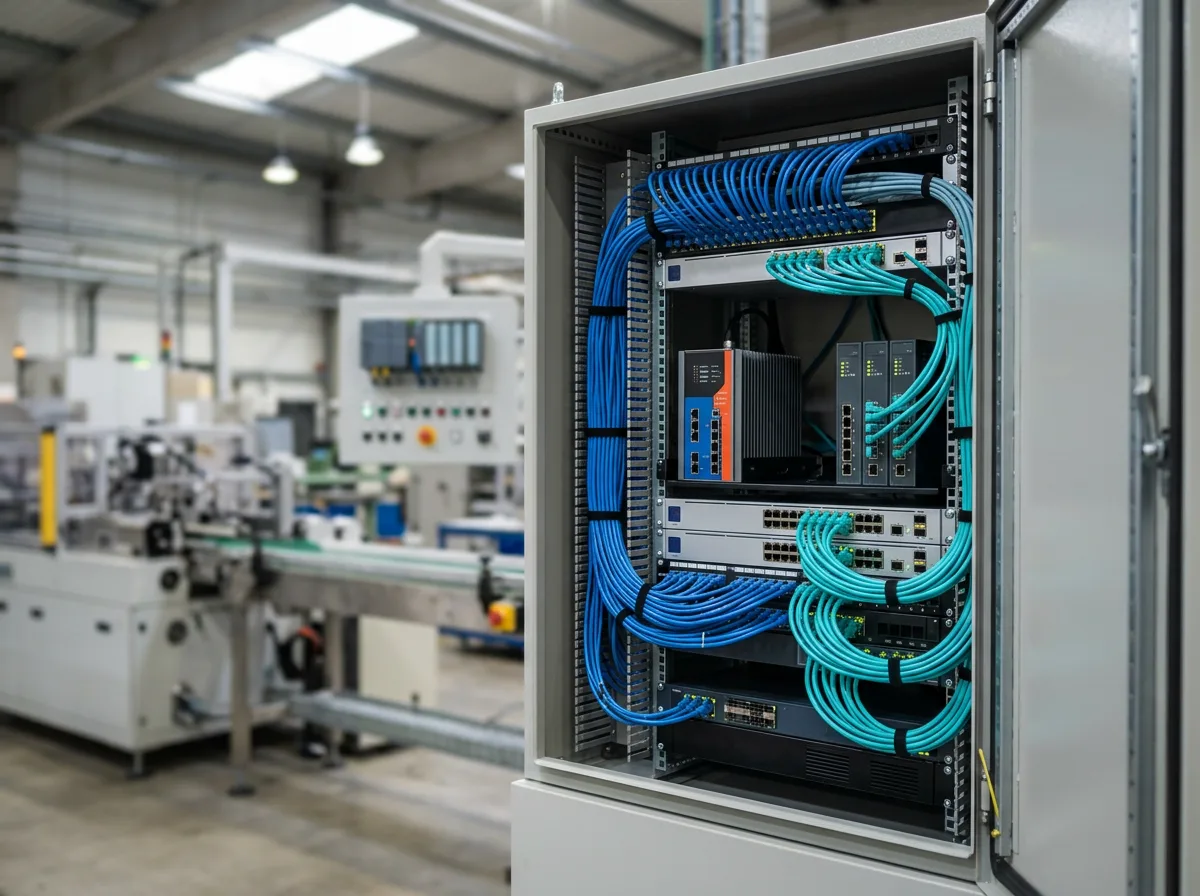
O que a Wavecom oferece para a conformidade NIS2
A Wavecom é uma empresa de engenharia de comunicações de Aveiro que desenha, implementa e opera redes de TI, TO e IoT, com SGSI certificado segundo a ISO/IEC 27001:2022 e registo na MyCiber do CNCS. Unimos a cibersegurança tradicional à segurança de ambientes industriais, muitas vezes adversos.
Os seis objetivos do QNRCS
Prazos da NIS2 em Portugal: o que já está em vigor
A fase do registo terminou; começa a fase da implementação. Calendário do Decreto-Lei n.º 125/2025 e do Regulamento n.º 756/2026 do CNCS:
| Data | Marco | Estado |
|---|---|---|
| 3 abr. 2026 | Decreto-Lei n.º 125/2025 em vigor (publicado a 4 dez. 2025; revoga a Lei n.º 46/2018) | Concluído |
| 23 jun. 2026 | Regulamento n.º 756/2026 e abertura da plataforma MyCiber | Concluído |
| 15 set. 2026 | Fim do registo das entidades em atividade (60 dias úteis) | Concluído |
| Após decisão do CNCS | 20 dias úteis para designar o responsável de cibersegurança e o ponto de contacto permanente | Em curso |
| Sempre | Notificação de incidente significativo: 24 h (inicial), 72 h (atualização), 1 mês (relatório final) | Em vigor |
| 31 jan. 2027 | Lista de ativos publicamente acessíveis (ou 6 meses após a qualificação, se antes) | Próximo |
| Jun. 2028 | Medidas mínimas de cibersegurança implementadas no nível QNRCS atribuído | Prazo final |
Fontes: Decreto-Lei n.º 125/2025 (Diário da República); Regulamento n.º 756/2026; CNCS – Diretiva NIS 2. Atualizado a 2 de novembro de 2026.
Um ciclo contínuo, do inventário ao relatório. E de volta ao inventário.
A conformidade não é um projeto com fim. Cada relatório mostra o que mudou na rede e dá início a um novo inventário. As mesmas equipas de engenharia acompanham os cinco passos.
Inventário
Não se protege o que não se conhece. Levantamos os equipamentos ligados às redes IT, OT e IoT, incluindo os que ninguém tem registados e os que estão expostos à internet.
Avaliação de risco
Analisamos vulnerabilidades, ameaças e as lacunas face ao nível QNRCS da sua entidade (básico, substancial ou elevado).
Arquitetura e implementação
Separação IT/OT, acessos de terceiros controlados, ligações cifradas e redundância das comunicações. Instalamos e testamos com perturbação mínima da operação.
Monitorização 24/7
O NOC 24x7 vigia a rede, incluindo os protocolos industriais, centraliza os registos e responde a incidentes a qualquer hora.
Relatório
Evidências das medidas e dos incidentes (24 h, 72 h, 1 mês) e indicadores claros para os órgãos de gestão, que respondem pela NIS2.
↺ O relatório volta ao passo 1: a rede muda, o risco muda e o ciclo recomeça.
Cadeia de abastecimento: o seu fornecedor também tem de estar preparado
O RJC obriga as entidades abrangidas a gerir os riscos dos fornecedores e prestadores de serviços diretos. Quem instala e mantém as suas redes passa a fazer parte do seu perímetro de risco. Por isso a Wavecom aplica à sua própria organização os controlos que implementa nos clientes:
Onde trabalhamos